中小企業のWebサイト脆弱性対策
PHPの脆弱性から自社サイトを守る|中小企業が今すぐ確認すべき5つのこと
2026年10月に公表されたPHPの脆弱性「PHP2Shell」を起点に、情報システム担当者が不在の中小企業が自社Webサイトの脆弱性対策として最低限確認すべきこと、制作会社・サーバー事業者への確認項目を解説します。
更新日:2026年10月26日
2026年10月22日、IPA(独立行政法人情報処理推進機構)はPHPの脆弱性「PHP2Shell」について注意喚起を公表しました。悪用されると、遠隔の第三者に任意のコードを実行されるおそれがあります。PHPは企業サイトやWordPressの土台として広く使われており、制作会社に任せたまま何年も更新していない自社サイトは、この種の脆弱性の影響を受けやすい状態にあります。結論からお伝えすると、Webサイトの脆弱性対策は「専門部署がないからできない」ものではありません。自社サイトが何で動いているかを把握し、誰が更新に責任を持つかを契約で明確にすることが出発点です。本記事では、情報システム担当者が不在の中小企業が今すぐ確認すべきことを整理します。
PHPの脆弱性「PHP2Shell」とは
2026年10月のPHP脆弱性「PHP2Shell」で何が起きたか
IPAは2026年10月21日に予告の注意喚起を出したうえで、翌22日にPHPの脆弱性 CVE-2026-109618 と CVE-2026-109619 への対策を呼びかけました。前者はメモリ不足時のエラー処理、後者はリクエスト処理に関する欠陥で、2つを合わせて「PHP2Shell」と呼ばれています。
IPAの注意喚起では、悪用された場合、遠隔の第三者によって任意のコードを実行されるおそれがあるとされています。任意のコードを実行されるとは、攻撃者がサーバーを自分のものとして操作できる状態を意味し、Webサイトの改ざんやサーバー内の情報の持ち出しが可能になります。また、調査に関与したWiz社によれば、PHP 5.4以降のバージョンは少なくともいずれかの脆弱性の影響を受けるとされています。
| 系統 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| PHP 8.5 | 8.5.12 より前 | 8.5.12 以降 |
| PHP 8.4 | 8.4.27 より前 | 8.4.27 以降 |
| PHP 8.3 | 8.3.36 より前 | 8.3.36 以降 |
| PHP 8.2 | 8.2.35 より前 | 8.2.35 以降 |
| PHP 8.1 以前 | サポート終了済み | 修正版の提供なし |
PHPとWordPressの普及が影響範囲を広げる
この脆弱性が中小企業にとって他人事でない理由は、PHPの普及度にあります。Webサイトの技術調査を行うW3Techsの集計(2026年10月22日時点)では、サーバー側の言語が判明しているWebサイトのうち69.3%がPHPを使用しています。また、PHPで作られたCMS(コンテンツ管理システム)であるWordPressは、全Webサイトの39.6%、CMSが判明しているサイトの58.3%で使われています。
会社案内サイトの更新を担当者が自分で行えるようにWordPressで構築した、問い合わせフォームだけPHPで作った、という構成は中小企業のWebサイトとして一般的です。自社サイトを誰が何で作ったかを把握していなければ、影響を受けるかどうかの判断もできません。
中小企業で対策が遅れる構造的な理由
脆弱性対策が遅れる原因は、担当者の意識の低さではありません。Webサイトを「作ったら終わりの制作物」として発注し、運用の責任者を決めていないという構造にあります。中小企業では、情報システムの専任担当者がいない、総務や営業の担当者が兼任している、という体制が珍しくありません。その状態でサイトを公開すると、更新の判断を下す人がいないまま年月が過ぎます。
よくある状態と、そこから生じるリスク
次の表は、中小企業のWebサイト運用で見られる典型的な状態です。いずれか一つでも当てはまる場合、今回のような脆弱性が公表されても、自社が影響を受けるかどうかを社内だけで判断できない可能性があります。
| よくある状態 | 生じるリスク |
|---|---|
| 制作会社とは公開時の制作契約のみで、保守契約がない | 脆弱性が公表されても、誰も更新作業を行わない |
| サイトを作った担当者が退職し、管理画面やサーバーのログイン情報が引き継がれていない | 更新が必要でも、作業に着手できない |
| レンタルサーバーの契約者が個人名義や制作会社名義になっている | サーバー事業者からの重要なお知らせが社内に届かない |
| WordPressのプラグインを多数入れたまま、数年更新していない | PHP本体を更新すると表示が崩れるため、更新を先送りする |
| 問い合わせフォームだけ、別の業者が個別に作っている | サイト全体の構成を誰も把握していない |
見落とされやすい「サポート終了」の期限
脆弱性への修正版が提供されるのは、開発元のサポート期間内のバージョンに限られます。PHPの公式サイトによれば、PHP 8.2のセキュリティサポートは2026年12月31日で終了します。8.1以前はすでにサポートが終了しており、IPAの注意喚起でも、今回の脆弱性の修正版は提供されないとされています。つまり、PHP 8.2で動いているサイトは、今回の修正版を適用しても約2か月後には再び修正の対象外になります。
更新を「今回の脆弱性への一時対応」と捉えず、サポート期間の長いバージョンへの移行計画として扱うことが重要です。自社サイトのバージョンがわかったら、次の早見表で期限を確認してください。
| バージョン | セキュリティサポート終了日 | 2026年10月時点の状態 |
|---|---|---|
| PHP 8.5 | 2029年12月31日 | 通常サポート中(2027年12月31日まで) |
| PHP 8.4 | 2028年12月31日 | 通常サポート中(2026年12月31日まで) |
| PHP 8.3 | 2027年12月31日 | セキュリティ修正のみ |
| PHP 8.2 | 2026年12月31日 | セキュリティ修正のみ。残り約2か月 |
| PHP 8.1 | 2025年12月31日 | サポート終了 |
| PHP 8.0 | 2023年11月26日 | サポート終了 |
| PHP 7.4 | 2022年11月28日 | サポート終了 |
| PHP 7.3 以前 | 2021年12月6日以前 | サポート終了 |
今すぐ確認すべき5つのこと
専門知識がなくても、自社サイトの状況は確認できます。目的は自分で修正することではなく、誰に何を依頼すべきかを判断できる状態にすることです。次の5点を、社内でわかる範囲から順に確認してください。
確認の手順
- サイトの管理者を特定する:制作会社、保守会社、レンタルサーバー事業者の社名と契約内容、契約名義を書き出す。請求書や契約書から確認できる
- PHPを使っているかを確認する:WordPressで作られている、問い合わせフォームがある、管理画面からお知らせを更新できる、のいずれかに当てはまる場合はPHPを使っている可能性が高い
- PHPのバージョンを確認する:レンタルサーバーの管理画面や、WordPressの管理画面の「サイトヘルス」で確認できる場合がある。わからなければ管理者に問い合わせる
- WordPress本体とプラグインの更新状況を確認する:管理画面に更新の通知が溜まっていないか、使っていないプラグインが残っていないかを見る
- サーバーに残っている個人情報を確認する:問い合わせフォームの送信内容がサーバー内に保存される設定になっていないかを確認し、不要なデータは削除する
制作会社・サーバー事業者への確認項目
社内で判断できない点は、管理者に問い合わせます。「大丈夫ですか」とだけ聞くと、確認の範囲が曖昧なまま「問題ありません」という回答で終わることがあります。次の項目を具体的に尋ねると、回答の質が変わります。
- 当社サイトで使っているPHPのバージョンと、IPAが2026年10月22日に注意喚起したPHP2Shellの影響の有無
- 影響がある場合、修正版への更新を行う時期と費用、更新に伴うサイト表示の確認範囲
- PHP 8.2以前を使っている場合、サポート期間内のバージョンへ移行する計画と見積もり
- WordPress本体・テーマ・プラグインの更新を、現在の保守契約の範囲で行っているか
- 今後、同様の脆弱性が公表されたときに、誰がどの期限で当社に連絡し、対応するか
すぐに更新できない場合の暫定策
古いプラグインとの互換性や制作会社の作業日程により、すぐに更新できないこともあります。IPAの注意喚起では、修正版の適用やサポート期間内の製品への移行が完了するまで、アクセス制限などの緩和策を講じること、それも難しい場合は外部からのアクセスの遮断やサービスの一時停止を検討することが示されています。会社案内サイトであれば、管理画面へのアクセスを社内のIPアドレスに限定する、問い合わせフォームを一時的に外部サービスへ切り替える、といった対応が考えられます。
サイトの一時停止は営業上の不利益を伴いますが、改ざんされたサイトを取引先に見せ続ける損失と比べて判断することになります。
AI時代に、Webサイトのリスクはどう変わるか
IPAが公表した「情報セキュリティ10大脅威 2026」の組織編では、「AIの利用をめぐるサイバーリスク」が3位に入りました。生成AIの業務利用が広がる一方で、AIは攻撃する側にとっても道具になります。脆弱性の情報が公表されてから、それを悪用する攻撃が実際に行われるまでの時間は、攻撃の準備作業が自動化されるほど短くなると考えるのが自然です。
「公表されてから数週間以内に対応すればよい」という前提は、今後ますます成り立ちにくくなります。
守る側もAIとクラウドを使う
一方で、守る側もAIやクラウドの仕組みを使えます。不審なアクセスの検知、更新が必要なソフトウェアの洗い出し、問い合わせ内容の分類など、専任の担当者がいない企業ほど、人手に頼らない仕組みの価値は大きくなります。ただし、AIを使った対策も、どの資産を誰が守るかという体制が前提です。今回の記事で整理した、管理者の特定と保守契約の見直しは、AIの時代になっても変わらない土台です。
管理者と更新の状況を把握できたら、次は外部の専門事業者に自社サイトの守りを点検してもらう段階です。脆弱性診断とペネトレーションテストの違いや、発注するときに確かめることは、ペネトレーションテストの解説記事で紹介しています。
AIのリスクと向き合い方を学ぶ
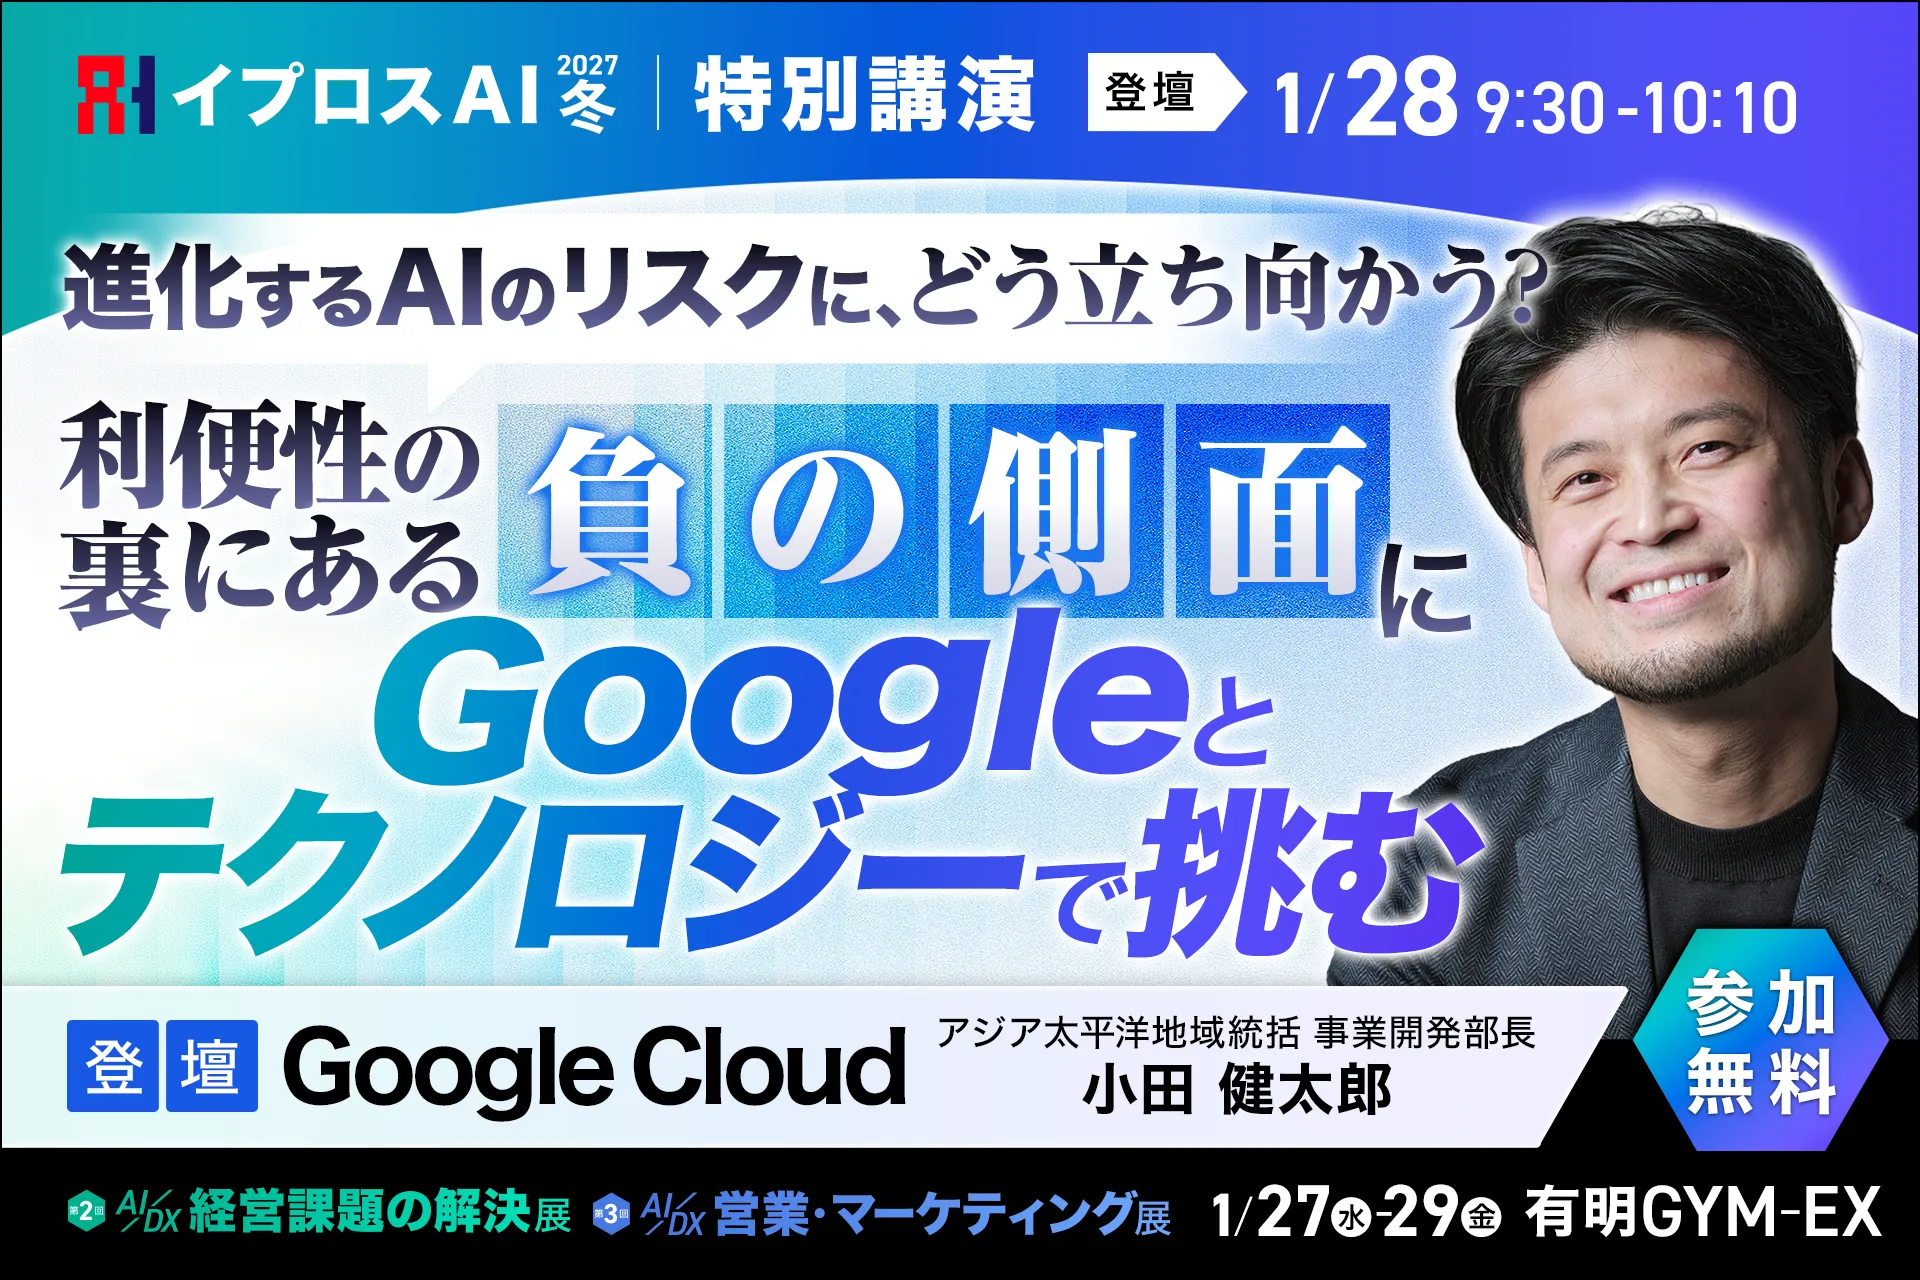
AIがもたらすサイバーリスクと、それに対する考え方を体系的に知りたい方には、2027年1月27日〜29日に有明GYM-EXで開催する「イプロスAI 2027 冬」の2日目、1月28日に予定しているGoogle Cloudの講演「進化する AI のリスクに、どう立ち向かう?」が参考になります。AIを悪用したサイバー攻撃や情報流出などのリスクを整理し、企業が何を守り、何に備えるべきかを解説する内容です。
AI活用を進める立場と、守る立場の両方から、自社の優先順位を考える機会として活用できます。
AI時代のサイバーリスクにどう備えるか。経営の視点で考える講演を予定しています。
イプロスAI 2027 冬では、Google Cloud による講演「進化する AI のリスクに、どう立ち向かう?」をはじめ、セキュリティとAIガバナンスをテーマにした講演を予定しています。2027年1月27日〜29日、有明GYM-EXで開催します。
まとめ:まず「誰が管理しているか」から始める
PHP2Shellは、PHPで動く多くのWebサイトに影響する脆弱性です。しかし、中小企業にとって本質的な課題は、個別の脆弱性ではなく、自社サイトが何で動き、誰が更新に責任を持つのかが決まっていないことにあります。対策は次の3段階で進めます。第一に、制作会社・保守会社・サーバー事業者を特定し、PHPのバージョンとPHP2Shellの影響の有無を確認します。
第二に、影響があれば修正版への更新を依頼し、PHP 8.2以前で動いている場合はサポート期間内のバージョンへの移行を計画します。第三に、社内の責任者を決め、保守契約の範囲と連絡体制を明確にします。Webサイトは、取引先が最初に目にする自社の顔です。その顔を安全に保つことは、広報の問題ではなく、取引の信頼を守る経営の問題として取り組む価値があります。
活用できるナレッジ記事
ペネトレーションテストとは?脆弱性診断との違い・進め方・発注時の確認事項を解説
ペネトレーションテストは、攻撃者と同じ手法で自社の守りを回避できるかを試す点検です。経済産業省の基準とNISTの手引きをもとに、脆弱性診断との違い、テストの種類と進め方、発注時に確かめること、SCS評価制度の技術検証やAIレッドチーミングとの関係を解説します。
【免責事項】掲載されている全ての製品名又はサービス名は、各社の登録商標又は商標です。本記事に掲載されている情報の利用に際して利用者が何らかの損害を被ったとしても、株式会社イプロスは、いかなる民事上の責任を負うものではありませんので、ご了承ください。
本記事は公開時点の各種認証制度・業界規格の運用基準に基づいて作成されたものです。各認証機関やガイドラインの改定により、実務上の要件や解釈が変更される場合があります。最新情報は各公式発表・認証機関サイト等をご確認ください。